Domain zhkh.de kaufen?
Wir ziehen mit dem Projekt
zhkh.de um.
Sind Sie am Kauf der Domain
zhkh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zhkh.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Phishing-Taktiken
Top-Angebote
Produkte zum Begriff Phishing-Taktiken:
-
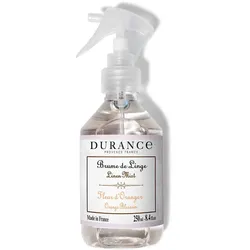
Orangenblüte Parfum für Heimtextilien 250mlEin toller, spritziger Duft mit leichten floralen Noten, der gleichzeitig warm und sommerlich, sowie prickelnd und erfrischend ist. Praktisch und einfach zu verwenden: Parfums für Heimtextilien. Sie sorgen bei allen Textilien für einen zwarten Duft und verbreiten eine angenehme Atmosphäre. Dieses Parfum ist speziell für die Verwendung auf Heimtextilien konzipiert. Die zarte Duftnote verleiht Ihren Textilien Weichheit und Zartheit, ohne dabei die Fasern anzugreifen. - Ausreichend für über 500 Anwendungen - Parfüme ohne Krebserreger, Mutagen oder fortpflanzungsgefährdenden Giften - made in France16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WENKO Turbo-Loc® Bad-Accessoires »Orea Bamboo«Materialkombination: robustes Metall trifft natürliche Wärme Die Kombination aus Edelstahl , Bambus und satiniertem Glas sorgt für Langlebigkeit und eine ansprechende Optik. Edelstahlteile sind schwarz lackiert und 100 % rostfrei, während Bambuselemente eine warme Oberfläche bieten, die sich gut mit anderen Holztönen im Bad ergänzen lässt. Durch die Materialwahl entsteht ein widerstandsfähiges Accessoire, das häufige Nutzung standhält und zugleich dekorativ wirkt. Turbo‑Loc® Befestigung: einfache Montage ohne Werkzeug Das Turbo‑Loc Klebepad ist ein Spezialkleber, der auf allen glatten Oberflächen extrem festen Halt bietet und sich rückstandslos entfernen lässt. Die Montage erfolgt in wenigen Schritten: Schutzfolie abziehen, Halter anpressen und kurz fixieren. Dieses System ersetzt bohren und dübeln und reduziert den Installationsaufwand deutlich, wodurch der Einsatz in Mietwohnungen besonders praktisch ist. Durchdachte Varianten: passende Lösungen für verschiedene Zwecke Die Serie umfasst Seifenspender, Zahnputzbecher, Handtuchring sowie Toilettenpapierhalter mit und ohne Deckel. Jede Variante ist funktional gestaltet: der Seifenspender ist nachfüllbar und abnehmbar, der Becher ist zum Reinigen lösbar, der Papierhalter bietet einfache Rollenführung. Dadurch lassen sich individuelle Bedürfnisse im Bad oder Gäste‑WC gezielt abdecken. Pflegehinweise und Montagehinweise für lange Haltbarkeit Für die Pflege empfehlen sich milde Reinigungsmittel und ein weiches Tuch; Glasbehälter lassen sich zur gründlichen Reinigung herausnehmen. Bambus sollte nicht dauerhaft nass stehen, um Verformungen zu vermeiden. Vor der Montage muss die Oberfläche frei sein, damit das Klebepad seine maximale Haftkraft erreicht. Bei Bedarf bietet der Hersteller detaillierte Montagehinweise. Produktmerkmale Merkmal Details Marke Wenko Material Edelstahl schwarz lackiert, Bambus, Glas Befestigung Turbo‑Loc® Spezial‑Klebepad, rückstandslos entfernbar Belastbarkeit Bis zu 40 kg Zugkraft je Klebehalterung Fassungsvermögen Seifenspender ca. 300 ml Varianten Seifenspender, Zahnputzbecher, Handtuchring, Toilettenpapierhalter, Toilettenpapierhalter mit Deckel Maße Auswahl Seifenspender: B 10 x H 18 x T 11 cm; Zahnputzbecher: Ø 10 x H 9,5 cm; Handtuchring: B 19,5 x H 12,5 x T 8 cm Gewicht Auswahl Seifenspender: ca. 341 g; Zahnputzbecher: ca. 267 g; Handtuchring: ca. 143 g FAQ Wie wird das Turbo‑Loc Klebepad montiert? Die Montage ist simpel: Oberfläche reinigen, Schutzfolie des Klebepads entfernen, Halter an die gewünschte Stelle drücken und kurz fixieren. Nach der Aushärtung bietet das Pad festen Halt. Sind die Glasbehälter spülmaschinengeeignet? Die Glasbehälter sind zur Reinigung abnehmbar; zur Erhaltung der satinierten Oberfläche empfiehlt sich jedoch die Handreinigung mit mildem Spülmittel. Kann die Befestigung rückstandslos entfernt werden? Ja, das Turbo‑Loc Klebepad lässt sich laut Hersteller rückstandslos abziehen, sofern die Anweisungen zur Entfernung befolgt werden. Wie belastbar...21,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Döhla, Manuel: Organisation und Taktiken des WasserrettungsdienstesOrganisation und Taktiken des Wasserrettungsdienstes , Beitrag zu einer "Dienstvorschrift 3" für Wasserretter (WR-DV 3) , Reifen- & Räderreinigung > Autopflege & Aufbereitung , Erscheinungsjahr: 20230316, Produktform: Kartoniert, Autoren: Döhla, Manuel, Seitenzahl/Blattzahl: 128, Keyword: Bootstrupp; Einsatzführung; Einsatztaktik; Führung; Führungsorganisation; Taucheinsatz; Tauchgruppe; Wasserretter; Wasserrettung, Fachschema: Rettungsdienst~Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Erste Hilfe, Rettungsdienst~Vorklinische Medizin, Grundlagenwissenschaften, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 159, Höhe: 10, Gewicht: 254, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **

Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Taktiken:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ravensburger 24847 Star Wars Villainous: Eiskalte Taktiken - Gesellschaftsspiel & Brettspiel ab 10 JahreZwei kultige Star Wars-Schurken gesellen sich zum preisgekrönten Spielsystem Star Wars Villainous. Diese Erweiterung ist eigenständig oder in Kombination mit anderen Star Wars Villainous-Ausgaben spielbar! Jeder Schurke verfügt über ein Kartendeck mit einer Spielstrategie, die von den Filmen und Serien inspiriert ist. Mit einer teuflisch-guten Kartenstrategie versuchen die Spieler ihr individuelles Ziel zu erreichen, um der größte Bösewicht im Universum zu werden. Der Kern des Spiels ist einfach. In einem Zug bewegt der Spieler seine Sammelspielfigur an einen anderen Ort in seinem Sektor und führt Aktionen aus (oft durch Ausspielen von Handkarten). Um Gemeinheiten ins Spiel zu bringen, erlaubt eine Aktion, eine Schicksal-Karte bei einem Mitstreiter auszuspielen, die ihn daran hindern soll, sein Ziel zu verfolgen. Wie werden die Spieler Ihre Fähigkeiten einsetzen, um die Galaxie zu beherrschen? Villainous-Spiele sind bekannt für ihre individuellen Illustrationen von ikonischen Helden, bösen Handlangern und Schauplätzen sowie ihre kunstvoll modellierten Spielfiguren. In Star Wars Villainous gibt es zudem einzigartige Währungen, Kopfgelder, Schiffe und Spielmechanismen, die von den Filmen inspiriert sind. Zwei ikonische Star Wars-Bösewichte ergänzen die Villainous-Galaxie. Die Spieler treffen dort auf Helden, Handlanger, Schiffe und Szenen aus den Filmen, Serien und anderen MedienAnleitung - Einfach zu lernen und mit klaren Anweisungen! Für jeden Bösewicht gibt es ein eigenes Bösewicht-Handbuch, das mit Strategien und Tipps Spielern den Einstieg erleichtern sollMix and Match - Diese Erweiterung ist mit Charakteren aus anderen Star Wars Villainous-Produkten kombinierbarStar Wars Villainous ist eins schönes Geschenk für eingefleischte Star Wars-Fans, egal ob sie erfahrene Spieler oder Neulinge im Bereich der Brett- und Kartenspiele sindDas Strategiespiel beinhaltet zwei neue Bösewicht-Spielfiguren, die Sammler liebenZwei neue, finstere Schurken ergänzen das bestehende Star Wars Villainous-UniversumEinzigartige Spielmechanik und hohe Immersivität – ideal für Star Wars-Fans und für Liebhaber von leicht-strategischen Brett- und KartenspielenAlleine spielbar oder in Kombination mit anderen Star Wars Villainous-Ausgaben25,28 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Orangenblüte Parfum für Heimtextilien 250mlEin toller, spritziger Duft mit leichten floralen Noten, der gleichzeitig warm und sommerlich, sowie prickelnd und erfrischend ist. Praktisch und einfach zu verwenden: Parfums für Heimtextilien. Sie sorgen bei allen Textilien für einen zwarten Duft und verbreiten eine angenehme Atmosphäre. Dieses Parfum ist speziell für die Verwendung auf Heimtextilien konzipiert. Die zarte Duftnote verleiht Ihren Textilien Weichheit und Zartheit, ohne dabei die Fasern anzugreifen. - Ausreichend für über 500 Anwendungen - Parfüme ohne Krebserreger, Mutagen oder fortpflanzungsgefährdenden Giften - made in France16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing-Taktiken
-
WENKO Turbo-Loc® Bad-Accessoires »Orea Bamboo«Materialkombination: robustes Metall trifft natürliche Wärme Die Kombination aus Edelstahl , Bambus und satiniertem Glas sorgt für Langlebigkeit und eine ansprechende Optik. Edelstahlteile sind schwarz lackiert und 100 % rostfrei, während Bambuselemente eine warme Oberfläche bieten, die sich gut mit anderen Holztönen im Bad ergänzen lässt. Durch die Materialwahl entsteht ein widerstandsfähiges Accessoire, das häufige Nutzung standhält und zugleich dekorativ wirkt. Turbo‑Loc® Befestigung: einfache Montage ohne Werkzeug Das Turbo‑Loc Klebepad ist ein Spezialkleber, der auf allen glatten Oberflächen extrem festen Halt bietet und sich rückstandslos entfernen lässt. Die Montage erfolgt in wenigen Schritten: Schutzfolie abziehen, Halter anpressen und kurz fixieren. Dieses System ersetzt bohren und dübeln und reduziert den Installationsaufwand deutlich, wodurch der Einsatz in Mietwohnungen besonders praktisch ist. Durchdachte Varianten: passende Lösungen für verschiedene Zwecke Die Serie umfasst Seifenspender, Zahnputzbecher, Handtuchring sowie Toilettenpapierhalter mit und ohne Deckel. Jede Variante ist funktional gestaltet: der Seifenspender ist nachfüllbar und abnehmbar, der Becher ist zum Reinigen lösbar, der Papierhalter bietet einfache Rollenführung. Dadurch lassen sich individuelle Bedürfnisse im Bad oder Gäste‑WC gezielt abdecken. Pflegehinweise und Montagehinweise für lange Haltbarkeit Für die Pflege empfehlen sich milde Reinigungsmittel und ein weiches Tuch; Glasbehälter lassen sich zur gründlichen Reinigung herausnehmen. Bambus sollte nicht dauerhaft nass stehen, um Verformungen zu vermeiden. Vor der Montage muss die Oberfläche frei sein, damit das Klebepad seine maximale Haftkraft erreicht. Bei Bedarf bietet der Hersteller detaillierte Montagehinweise. Produktmerkmale Merkmal Details Marke Wenko Material Edelstahl schwarz lackiert, Bambus, Glas Befestigung Turbo‑Loc® Spezial‑Klebepad, rückstandslos entfernbar Belastbarkeit Bis zu 40 kg Zugkraft je Klebehalterung Fassungsvermögen Seifenspender ca. 300 ml Varianten Seifenspender, Zahnputzbecher, Handtuchring, Toilettenpapierhalter, Toilettenpapierhalter mit Deckel Maße Auswahl Seifenspender: B 10 x H 18 x T 11 cm; Zahnputzbecher: Ø 10 x H 9,5 cm; Handtuchring: B 19,5 x H 12,5 x T 8 cm Gewicht Auswahl Seifenspender: ca. 341 g; Zahnputzbecher: ca. 267 g; Handtuchring: ca. 143 g FAQ Wie wird das Turbo‑Loc Klebepad montiert? Die Montage ist simpel: Oberfläche reinigen, Schutzfolie des Klebepads entfernen, Halter an die gewünschte Stelle drücken und kurz fixieren. Nach der Aushärtung bietet das Pad festen Halt. Sind die Glasbehälter spülmaschinengeeignet? Die Glasbehälter sind zur Reinigung abnehmbar; zur Erhaltung der satinierten Oberfläche empfiehlt sich jedoch die Handreinigung mit mildem Spülmittel. Kann die Befestigung rückstandslos entfernt werden? Ja, das Turbo‑Loc Klebepad lässt sich laut Hersteller rückstandslos abziehen, sofern die Anweisungen zur Entfernung befolgt werden. Wie belastbar...21,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Döhla, Manuel: Organisation und Taktiken des WasserrettungsdienstesOrganisation und Taktiken des Wasserrettungsdienstes , Beitrag zu einer "Dienstvorschrift 3" für Wasserretter (WR-DV 3) , Reifen- & Räderreinigung > Autopflege & Aufbereitung , Erscheinungsjahr: 20230316, Produktform: Kartoniert, Autoren: Döhla, Manuel, Seitenzahl/Blattzahl: 128, Keyword: Bootstrupp; Einsatzführung; Einsatztaktik; Führung; Führungsorganisation; Taucheinsatz; Tauchgruppe; Wasserretter; Wasserrettung, Fachschema: Rettungsdienst~Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Erste Hilfe, Rettungsdienst~Vorklinische Medizin, Grundlagenwissenschaften, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 159, Höhe: 10, Gewicht: 254, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
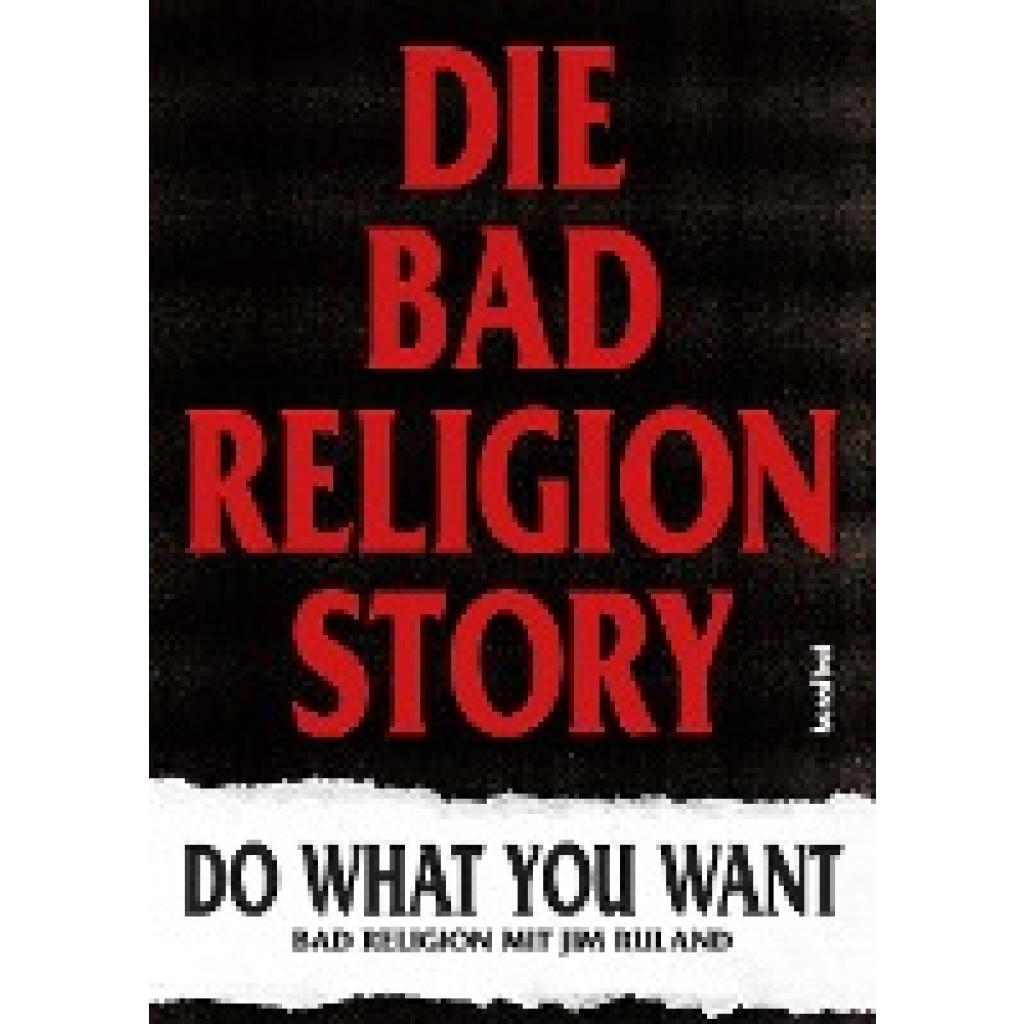
Religion, Bad: Die Bad Religion StoryDie Bad Religion Story , Intelligentes Aufbegehren mit Bad Religion 1980 gründeten vier Highschool-Freunde in Los Angeles die Band Bad Religion, um ihrem Frust über das herrschende System musikalisch freien Lauf zu lassen: Punk kam nicht nur aus New York und London! Bei Bad Religion ging es dabei weniger hedonistisch zu als bei den Sex Pistols oder den New York Dolls, dafür verarbeiteten sie in ihrer Sozialkritik sogar literarische und philosophische Einflüsse. Und sie waren stets der Auffassung, dass die Revolution nicht nur laut und ruppig, sondern auch melodisch sein darf, ein Umstand, der ihnen in den USA, aber auch in Europa schnell eine große Fangemeinde einbrachte. Heute blicken Bad Religion auf 40 Jahre Bandgeschichte zurück und lassen sie in Die Bad Religion Story - Do What You Want noch einmal Revue passieren. Der Journalist Jim Ruland hat dazu ausführlich mit allen direkt oder indirekt Beteiligten gesprochen, die Chemie innerhalb der Gruppe auf lebendige Weise eingefangen und sich auch mit dem prägenden Einfluss auseinandergesetzt, den Bad Religion auf viele große Bands der Neunziger und Nullerjahre hatten: Ohne sie hätte es Weltstars wie Nirvana, Green Day oder auch Linkin Park wohl nicht gegeben. "Ich spürte stets das Bedürfnis, Autoritäten in Frage zu stellen; das ist es, was mich innerlich antreibt. Aber ich tat das aus dem Wunsch heraus, die Dinge besser zu machen, und nicht, um nihilistische Sprüche zu klopfen." Greg Graffin, Bad Religion , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20200818, Produktform: Kartoniert, Autoren: Religion, Bad~Ruland, Jim, Übersetzung: Fleischmann, Paul, Seitenzahl/Blattzahl: 352, Abbildungen: mit 32 Seiten Bilderstrecke, Keyword: Autobiografie; Bad Religion; Band; Biografie; Do What You Want; Greg Graffin; Jim Ruland; Musik; Musiker; Punk; Punk Rock Song, Fachschema: Punk~Schauspieler - Schauspielkunst, Fachkategorie: Musik: Stile und Gattungen~Musiker, Sänger, Bands und Gruppen~einzelne Schauspieler und Darsteller, Style: Prog Rock~Punk, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Autobiografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Verlag: Koch International GmbH, Länge: 237, Breite: 169, Höhe: 30, Gewicht: 502, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783854456919, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233438125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.